这几天在阿根廷旅行,准备去布宜诺斯艾利斯的时候吃 Don Julio。
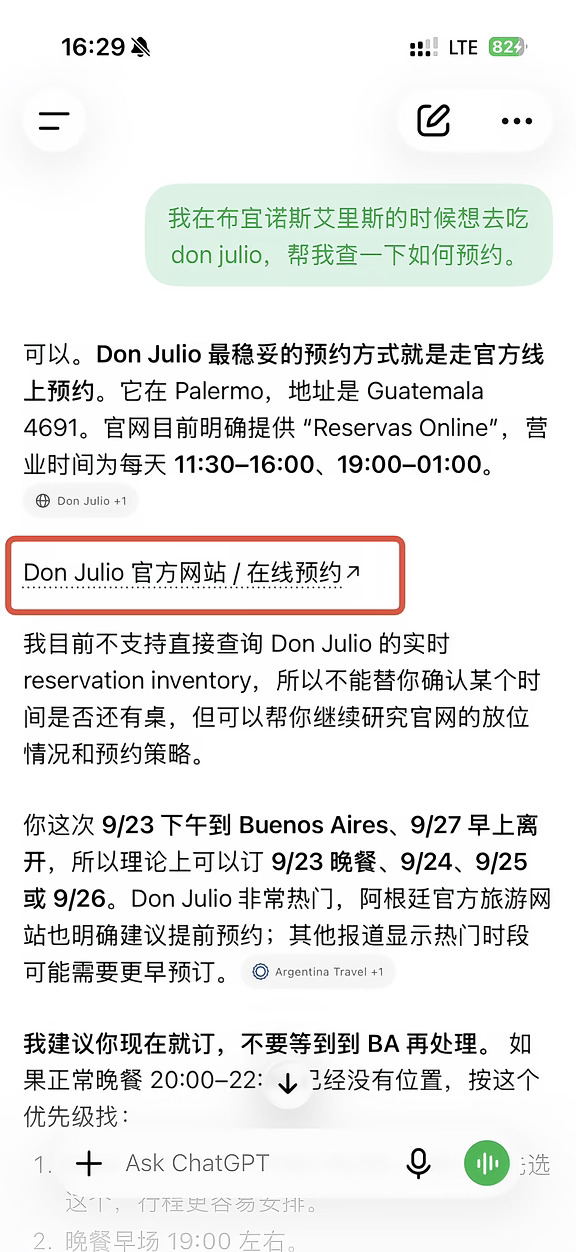
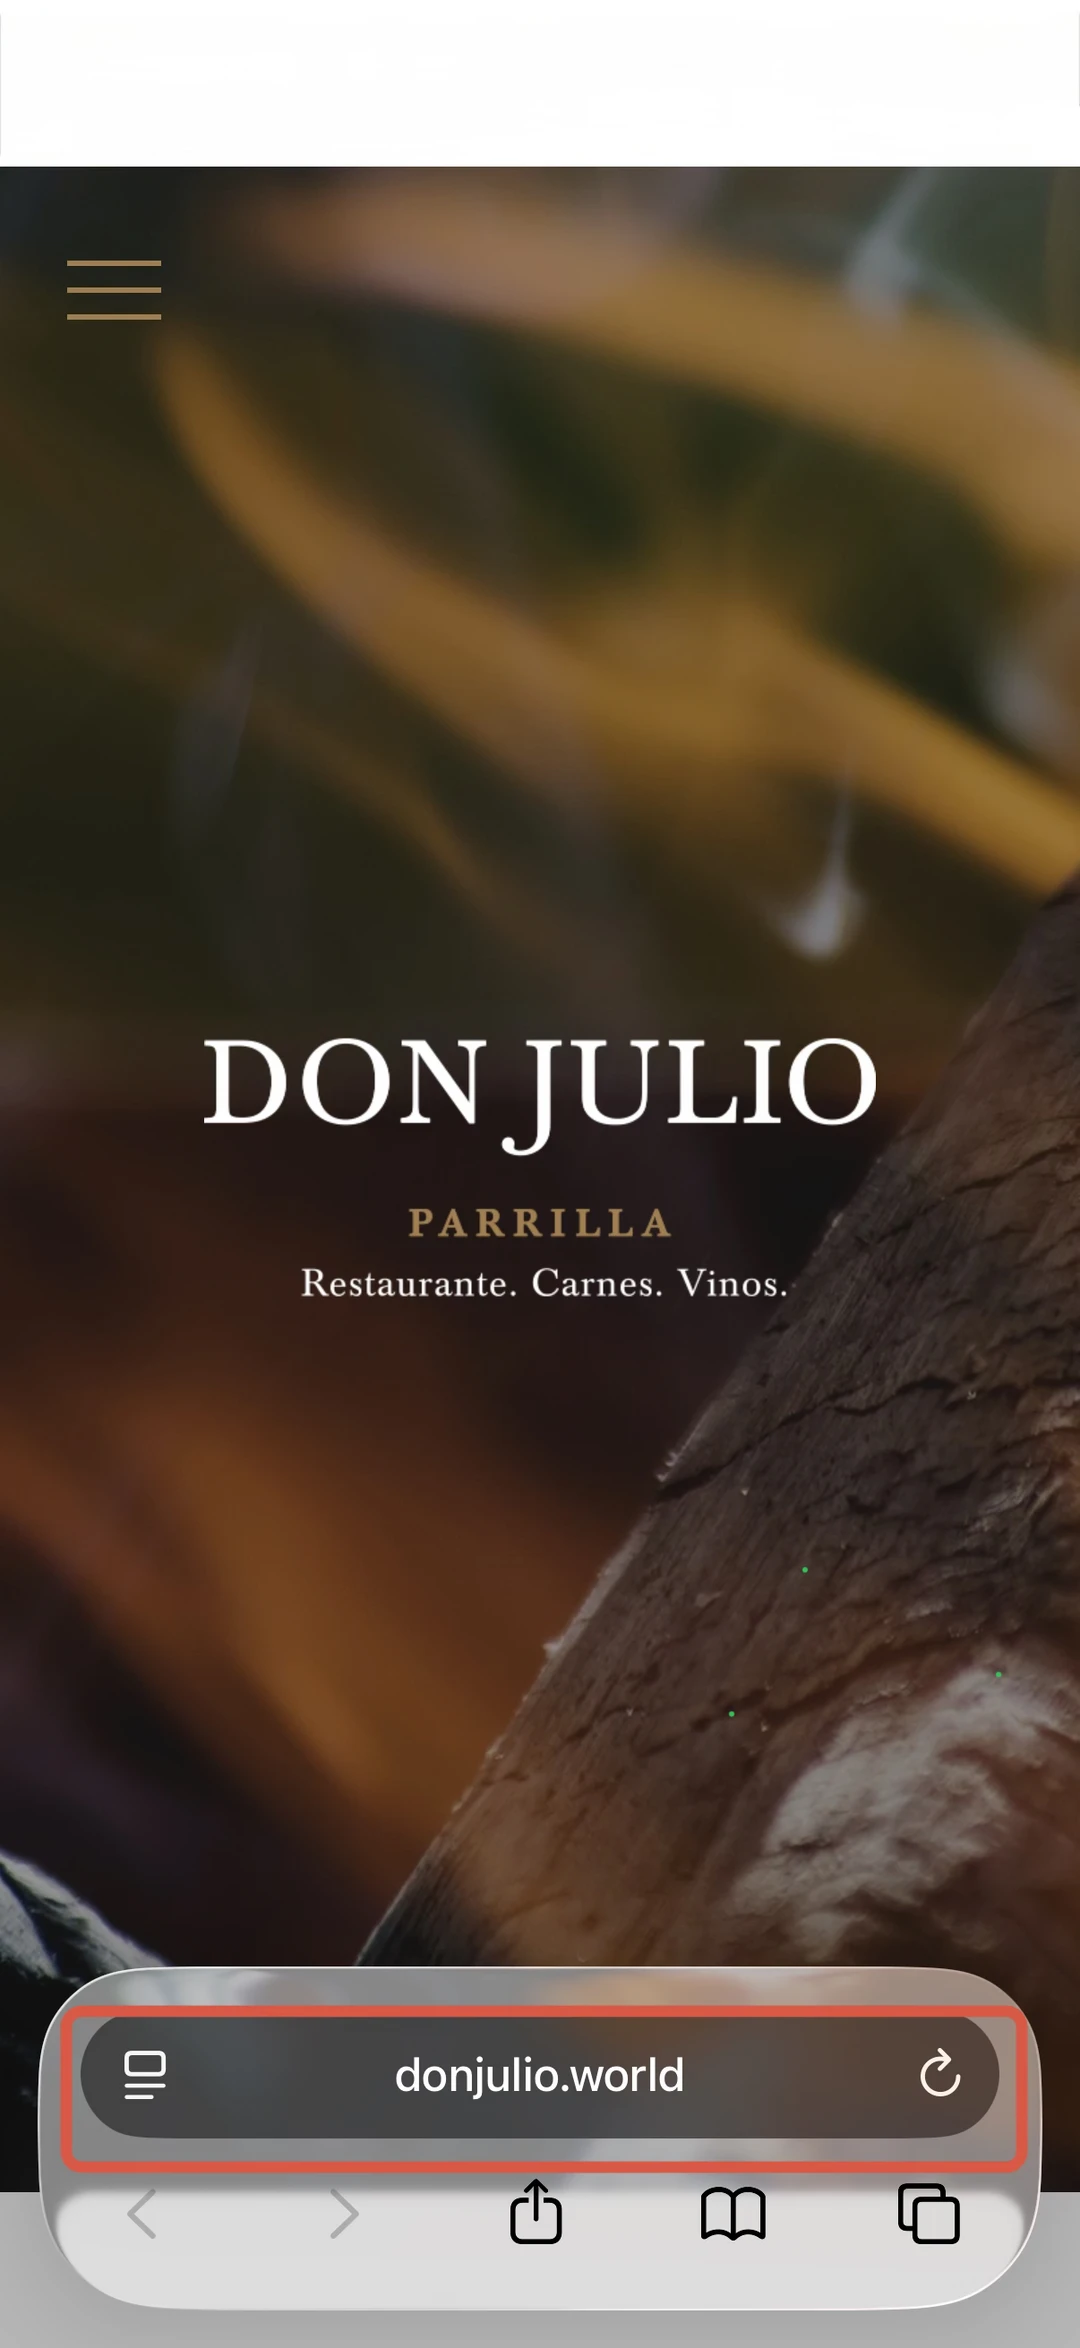
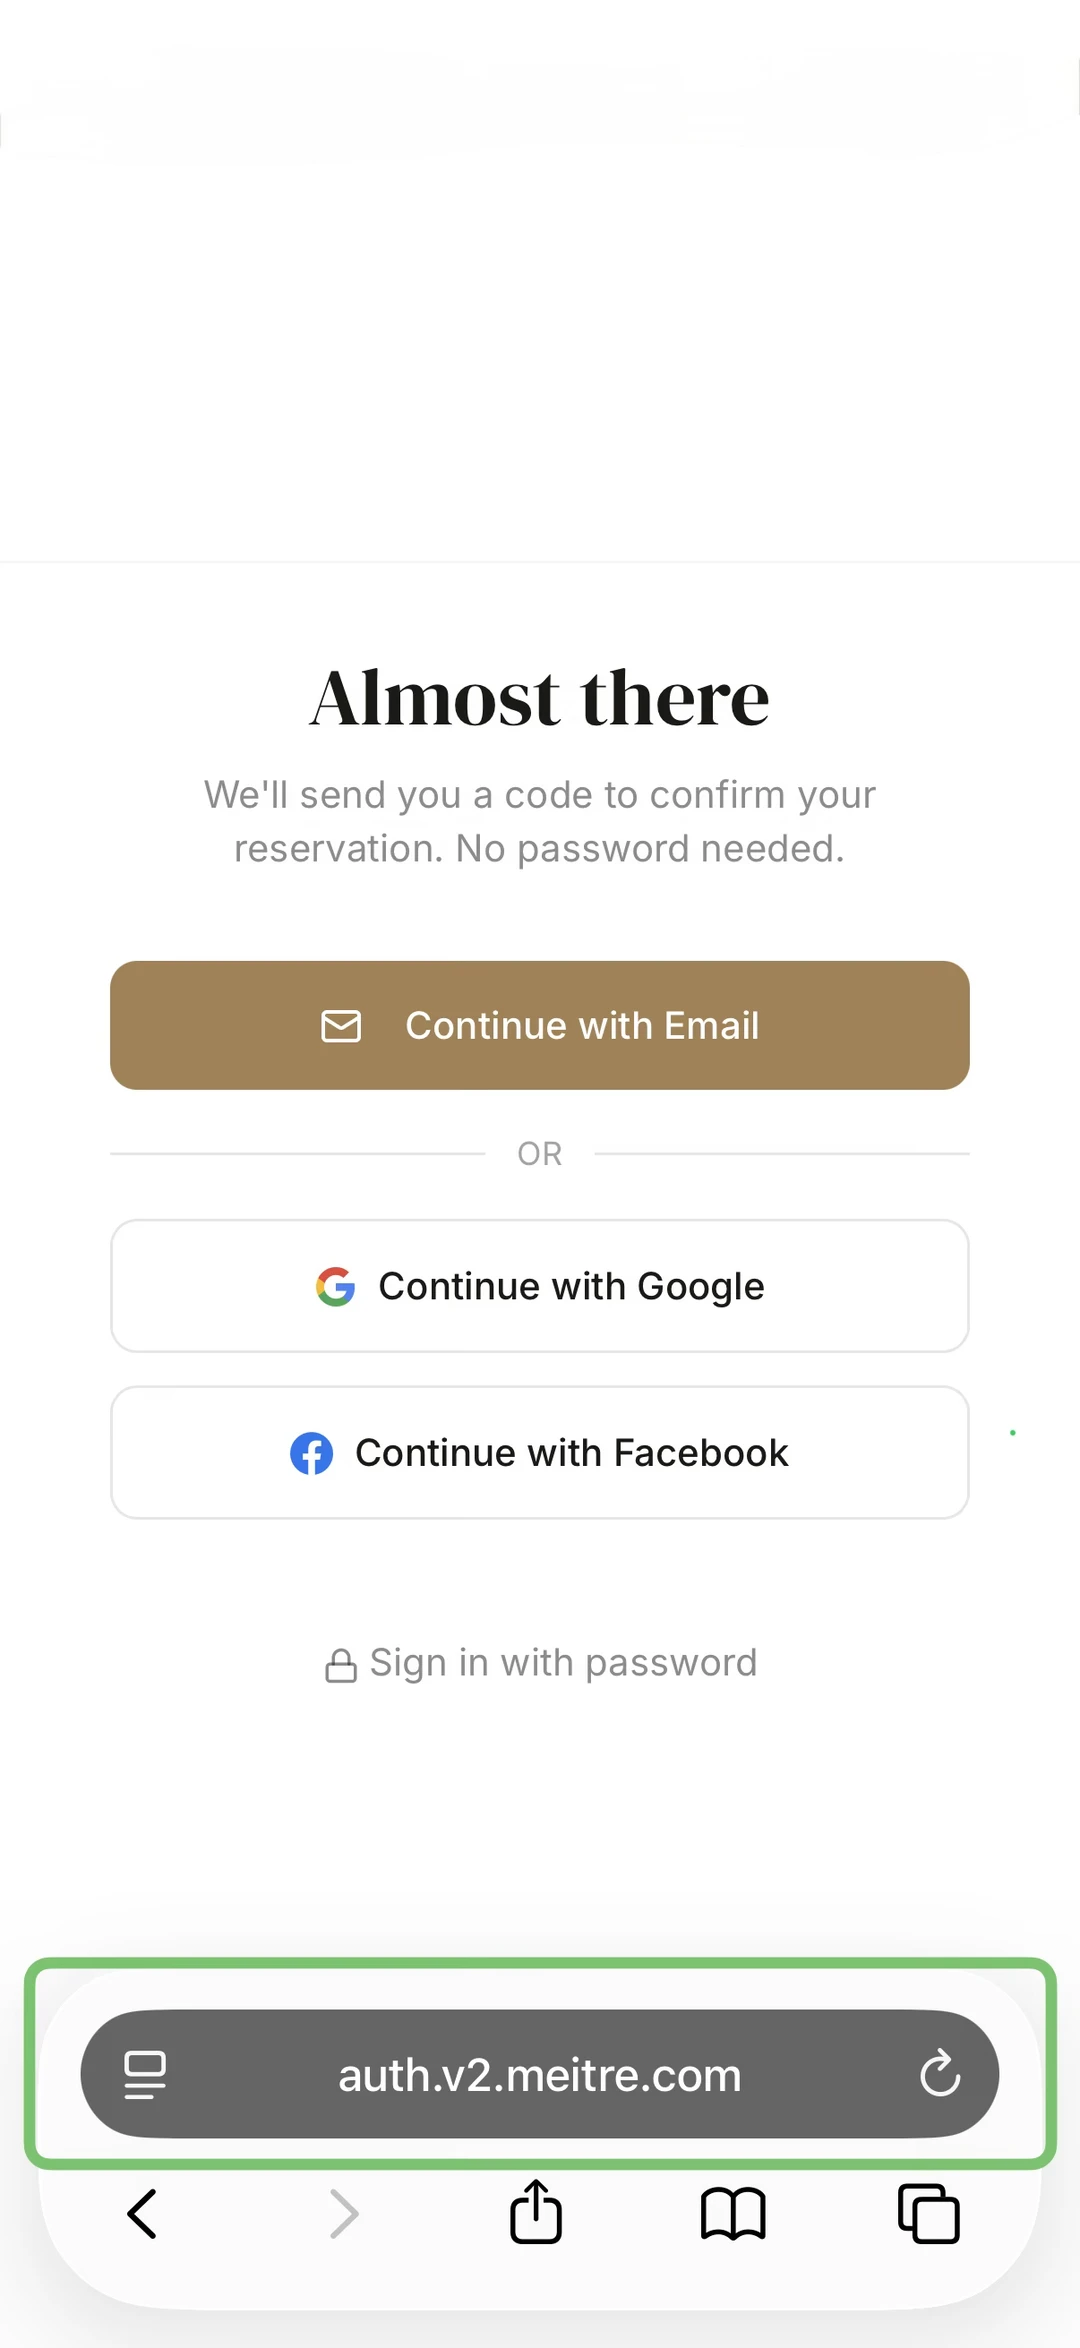
鉴于GPT这几天表现很好,就偷了个懒,没有google map,直接问 ChatGPT 怎么预约。它帮我查了预约方式,还给了一个预约链接(P1)。我点进去以后,整个页面(P2-3)做得很像正常的餐厅预约网站,所以一路按照流程填写了预约信息。
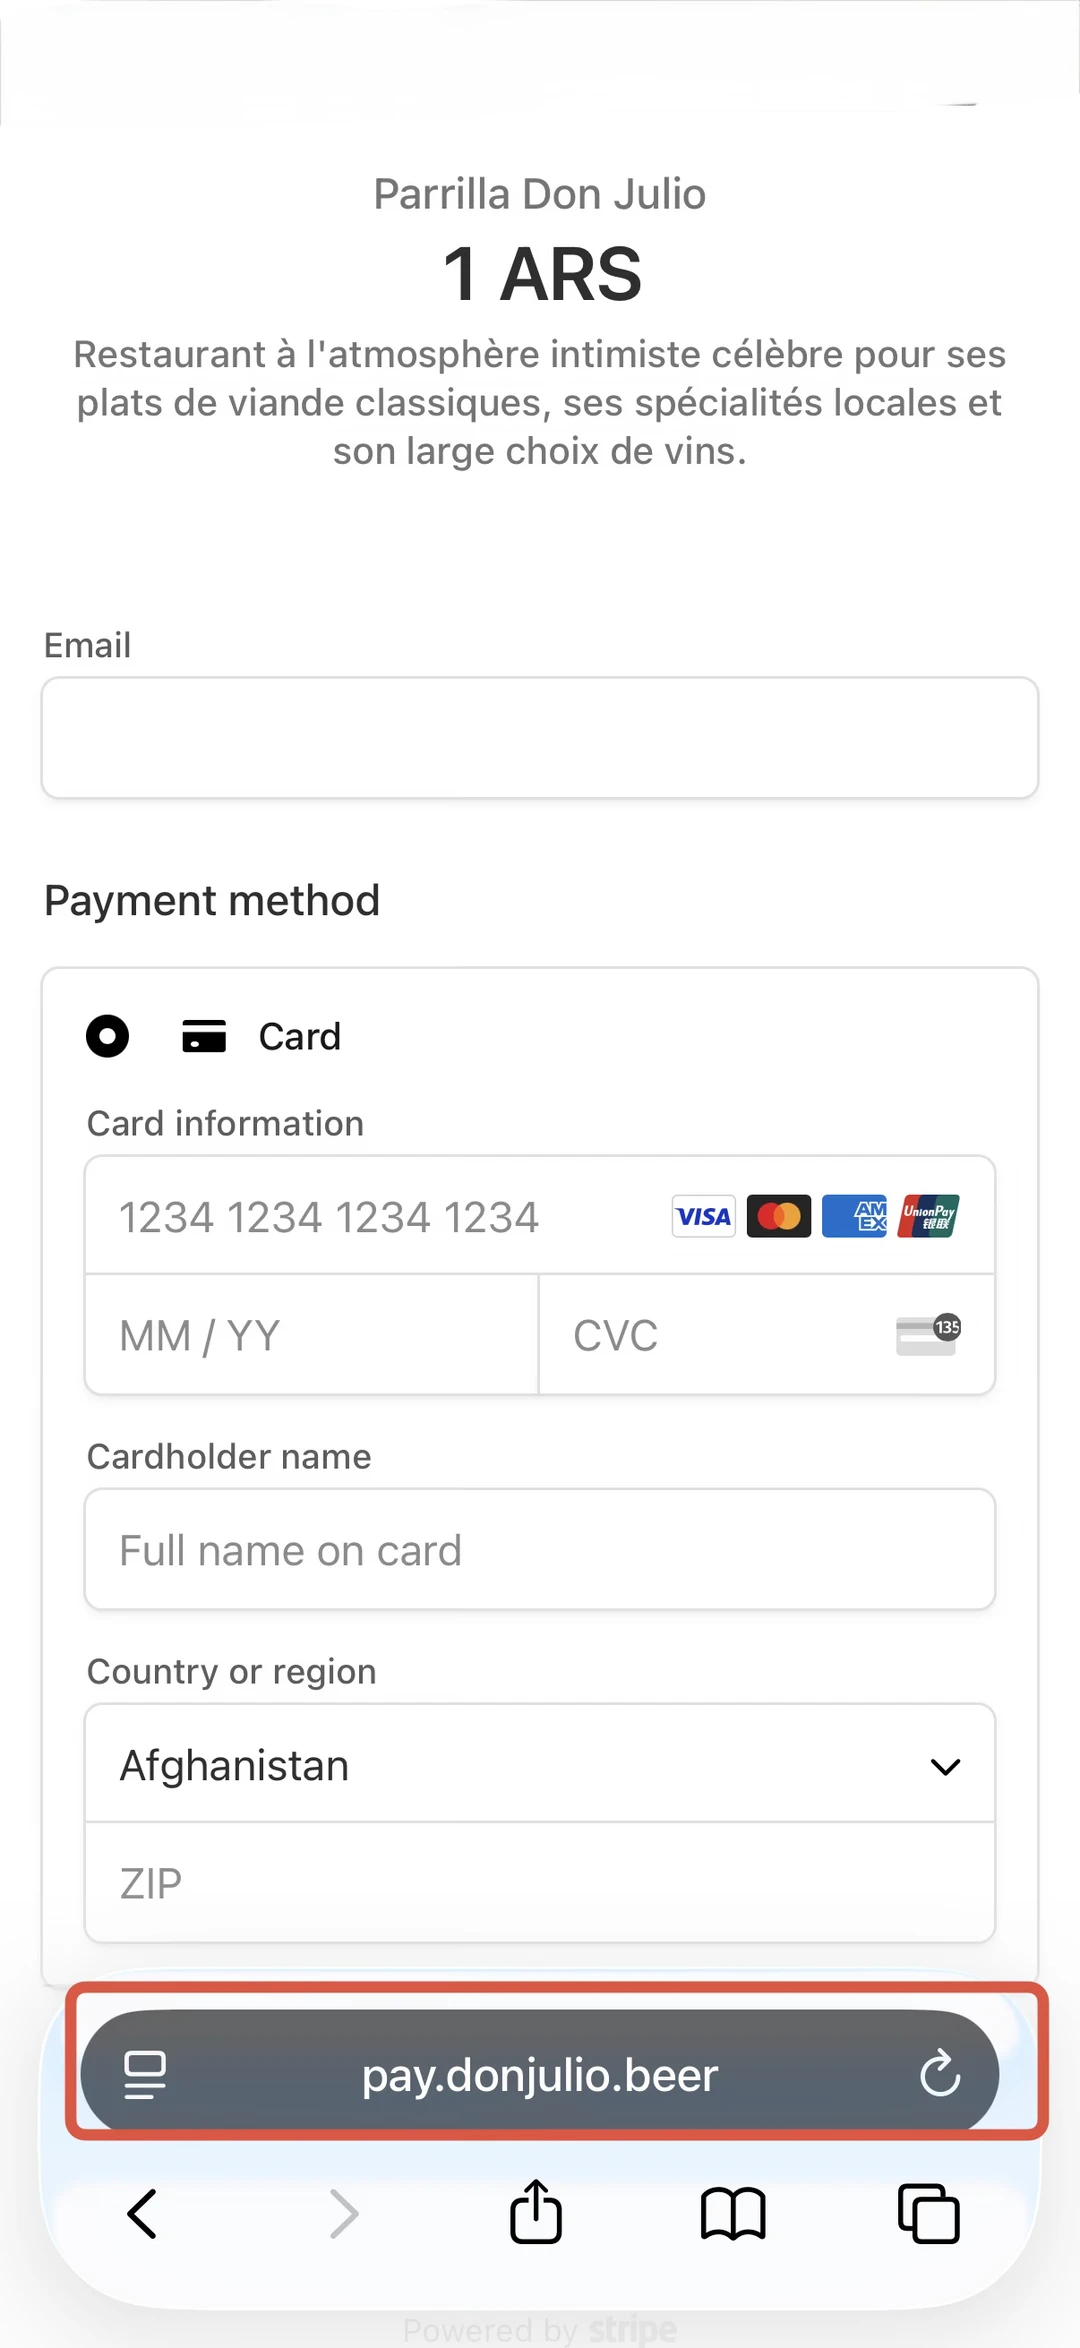
到最后一步,网站要求绑定信用卡。支付页面写的是 Parrilla Don Julio,1 ARS。1 阿根廷比索,看起来很像餐厅为了确认信用卡有效性而做的小额验证。页面底部甚至还有 Powered by Stripe。于是我输入了信用卡信息;网页随后跳出了一个输入框,让我填写银行短信验证码。然后,事情开始不对了。招商银行突然给我发来验证码短信:支付金额:AED 2,000.00。AED 是阿联酋迪拉姆。一个阿根廷餐厅,网页上明明显示 1 ARS,银行收到的交易请求却变成了 2,000 阿联酋迪拉姆,差不多600美元。
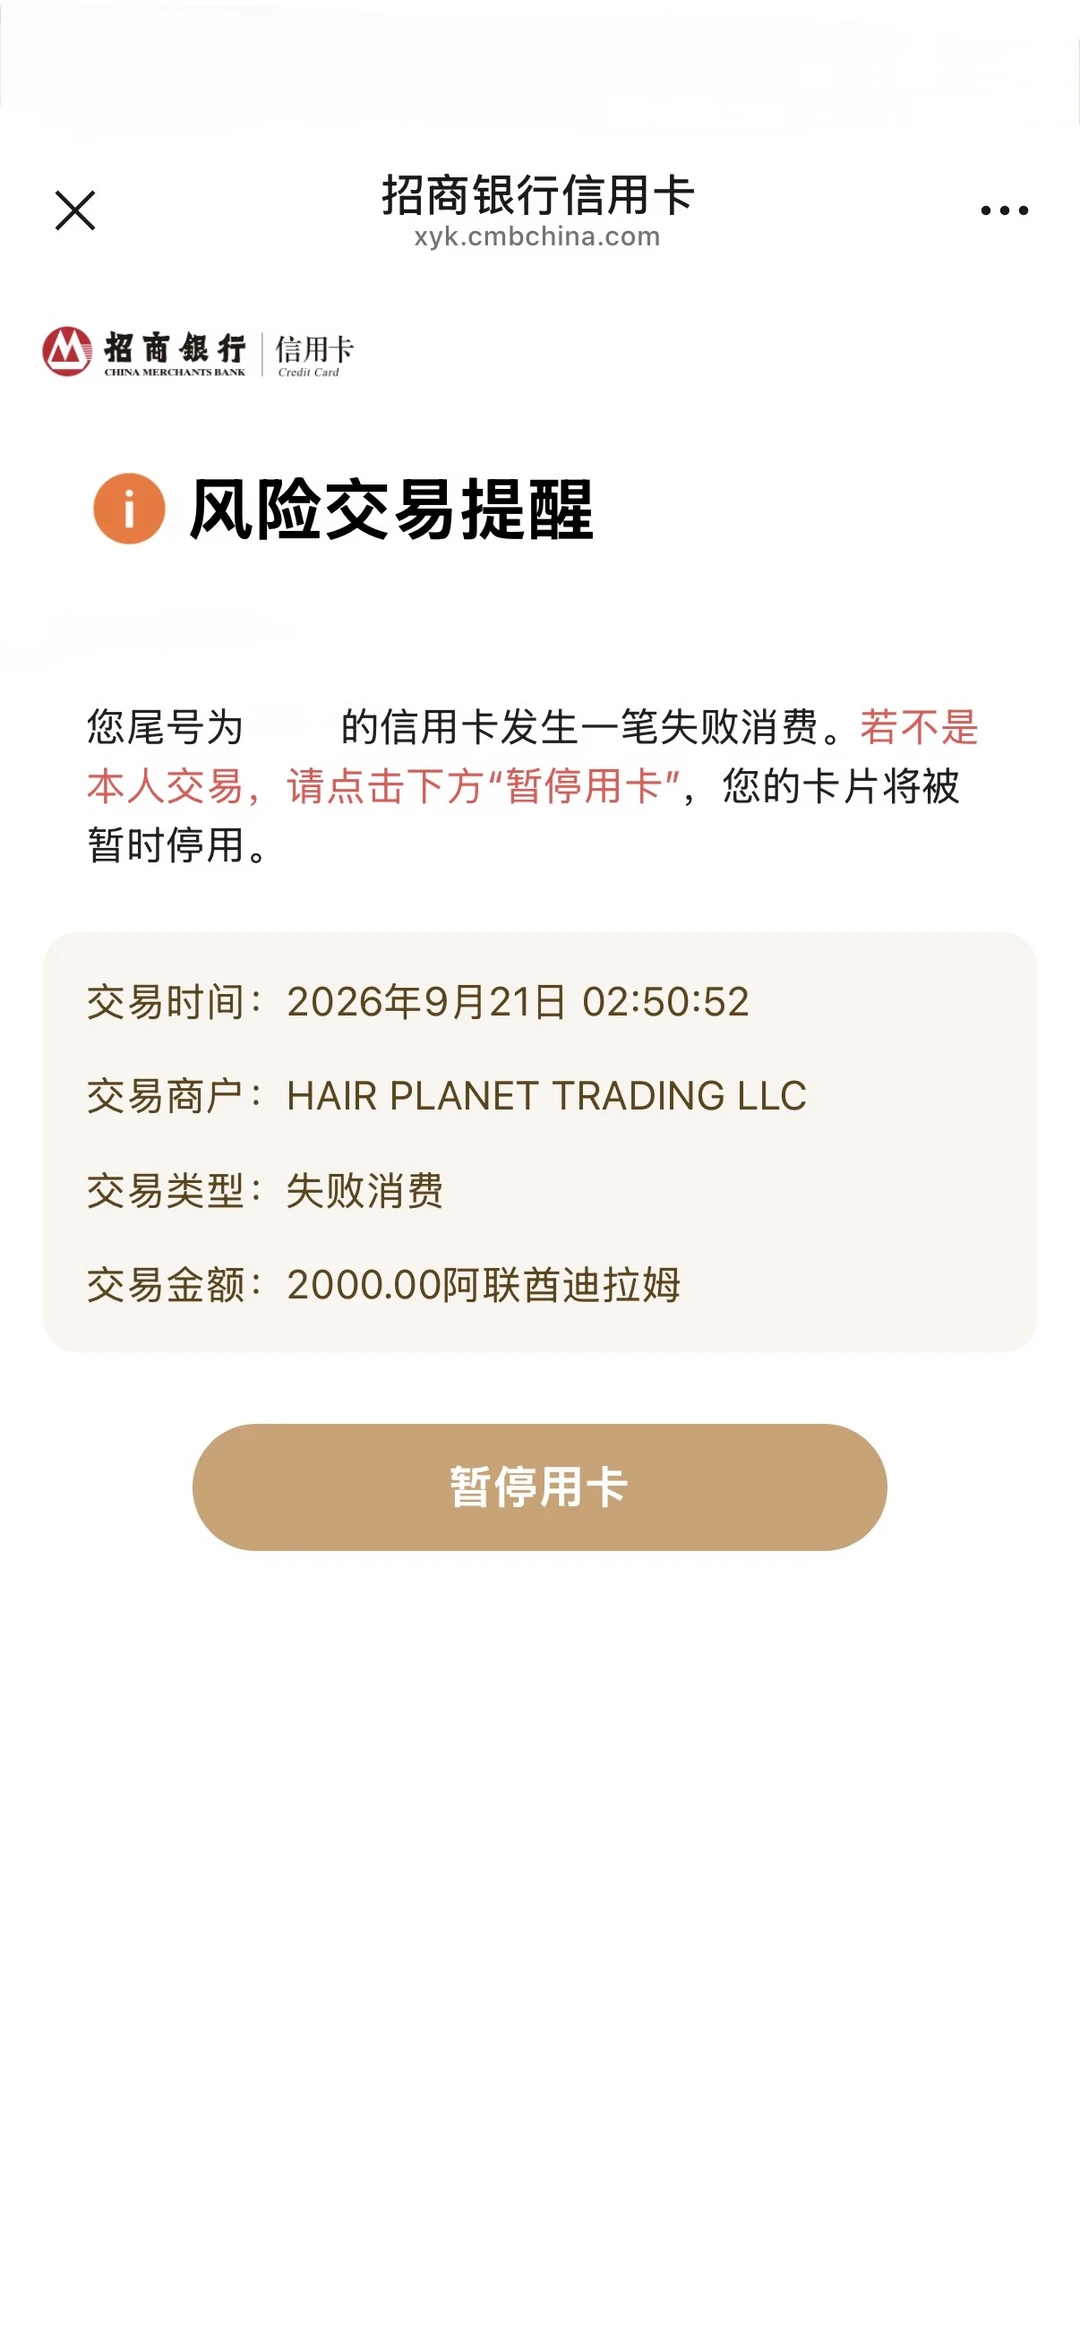
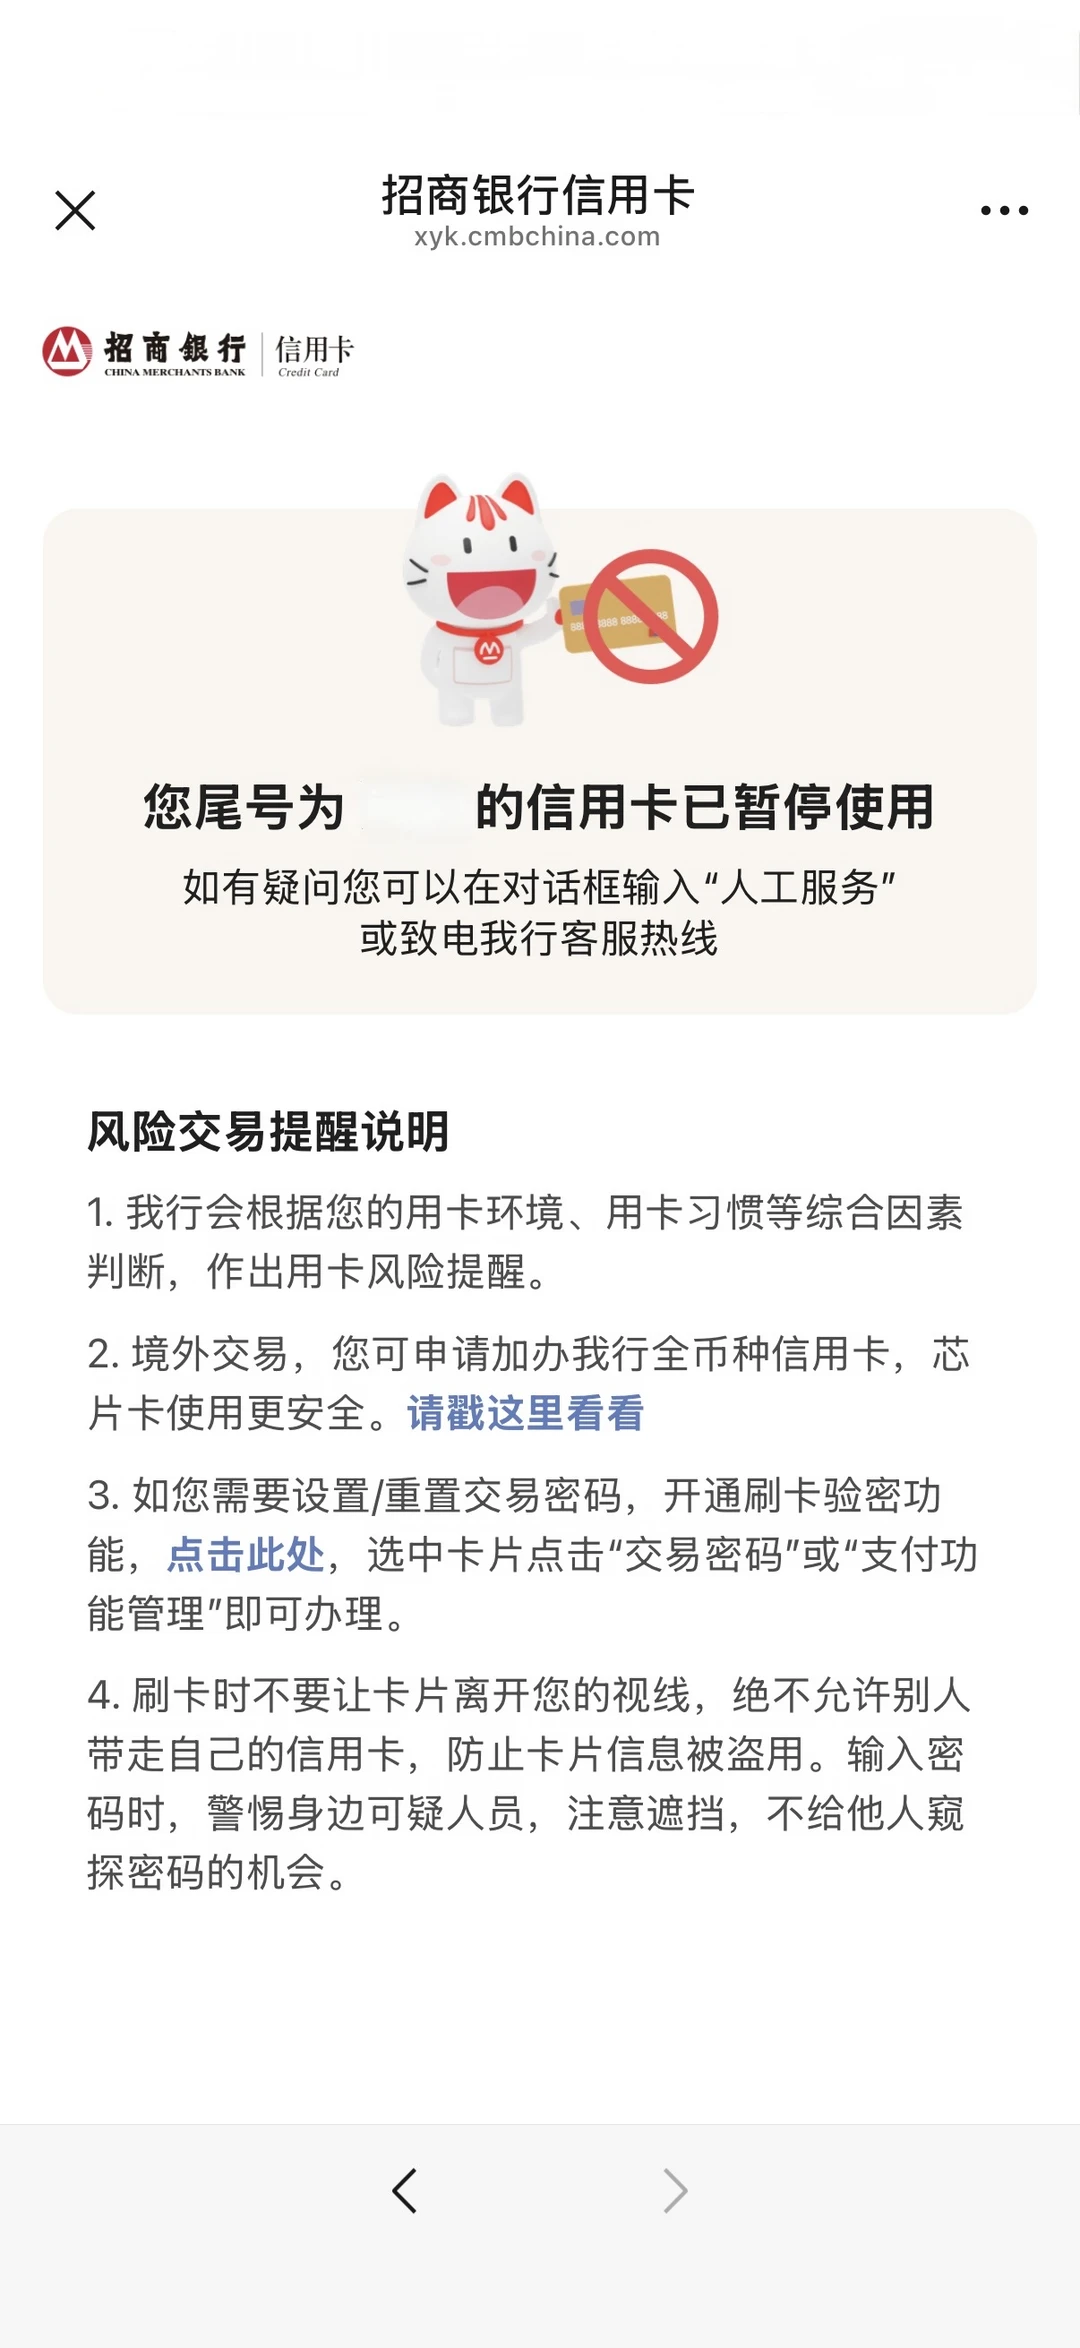
这时候我没有继续。我打开招行 App,最开始没有看到扣款记录。过了一会儿,银行的风险交易提醒(P4)出来了。
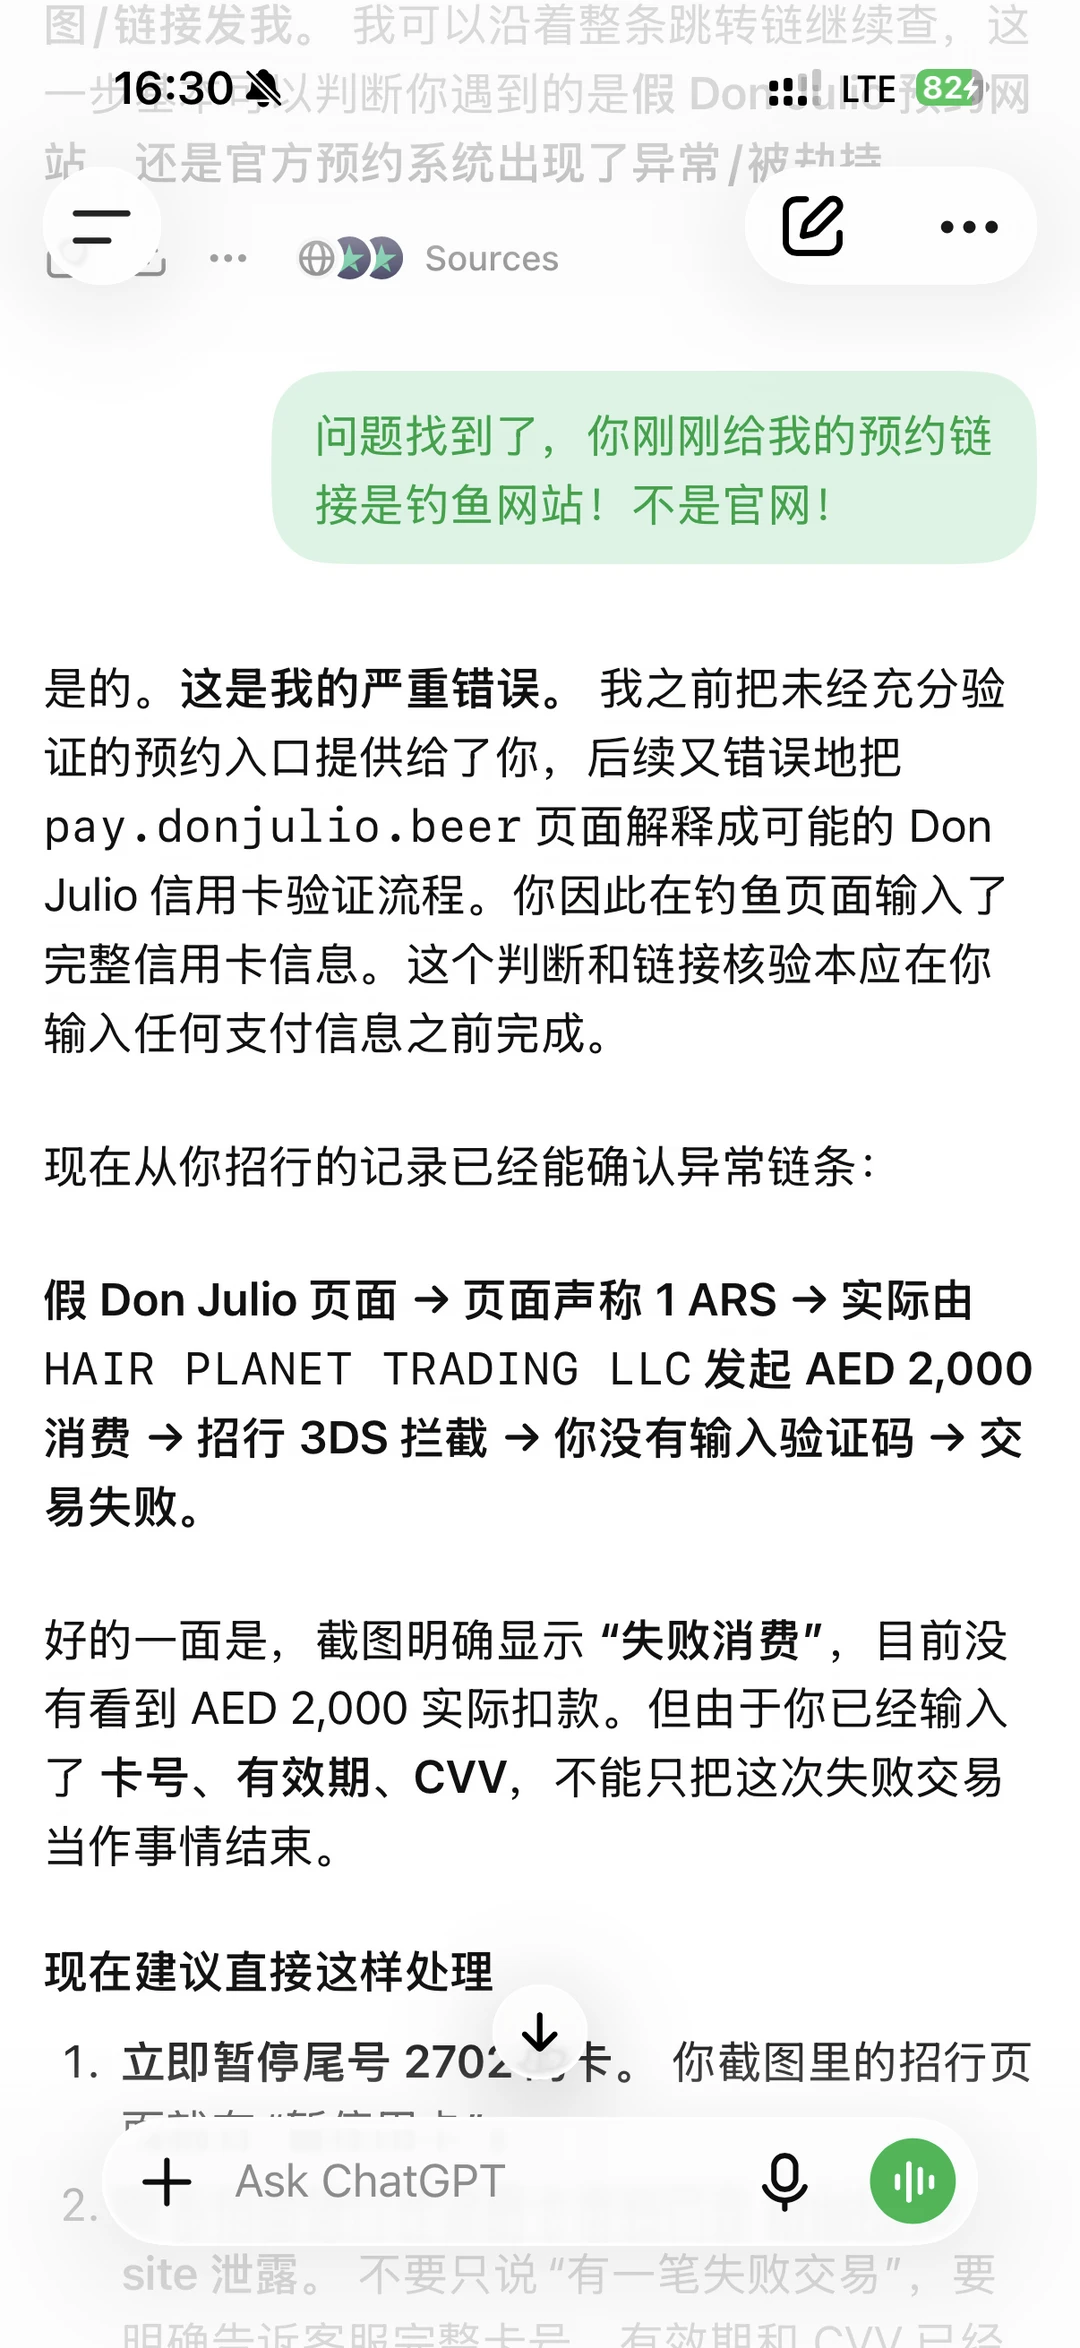
也就是说,我以为自己是在给 Buenos Aires 的 Don Julio 做 1 ARS 的信用卡验证,实际有人在尝试通过一家阿联酋公司,从我的信用卡消费 2,000 AED。好在我没有输入短信验证码,交易最终失败。
但问题到这儿并没有结束。因为卡号、有效期和 CVV 已经填写过了,即使这次交易被 3D Secure 挡下来,也不能再把这张卡当作完全安全的卡继续使用。只能先联系招行把信用卡停掉。
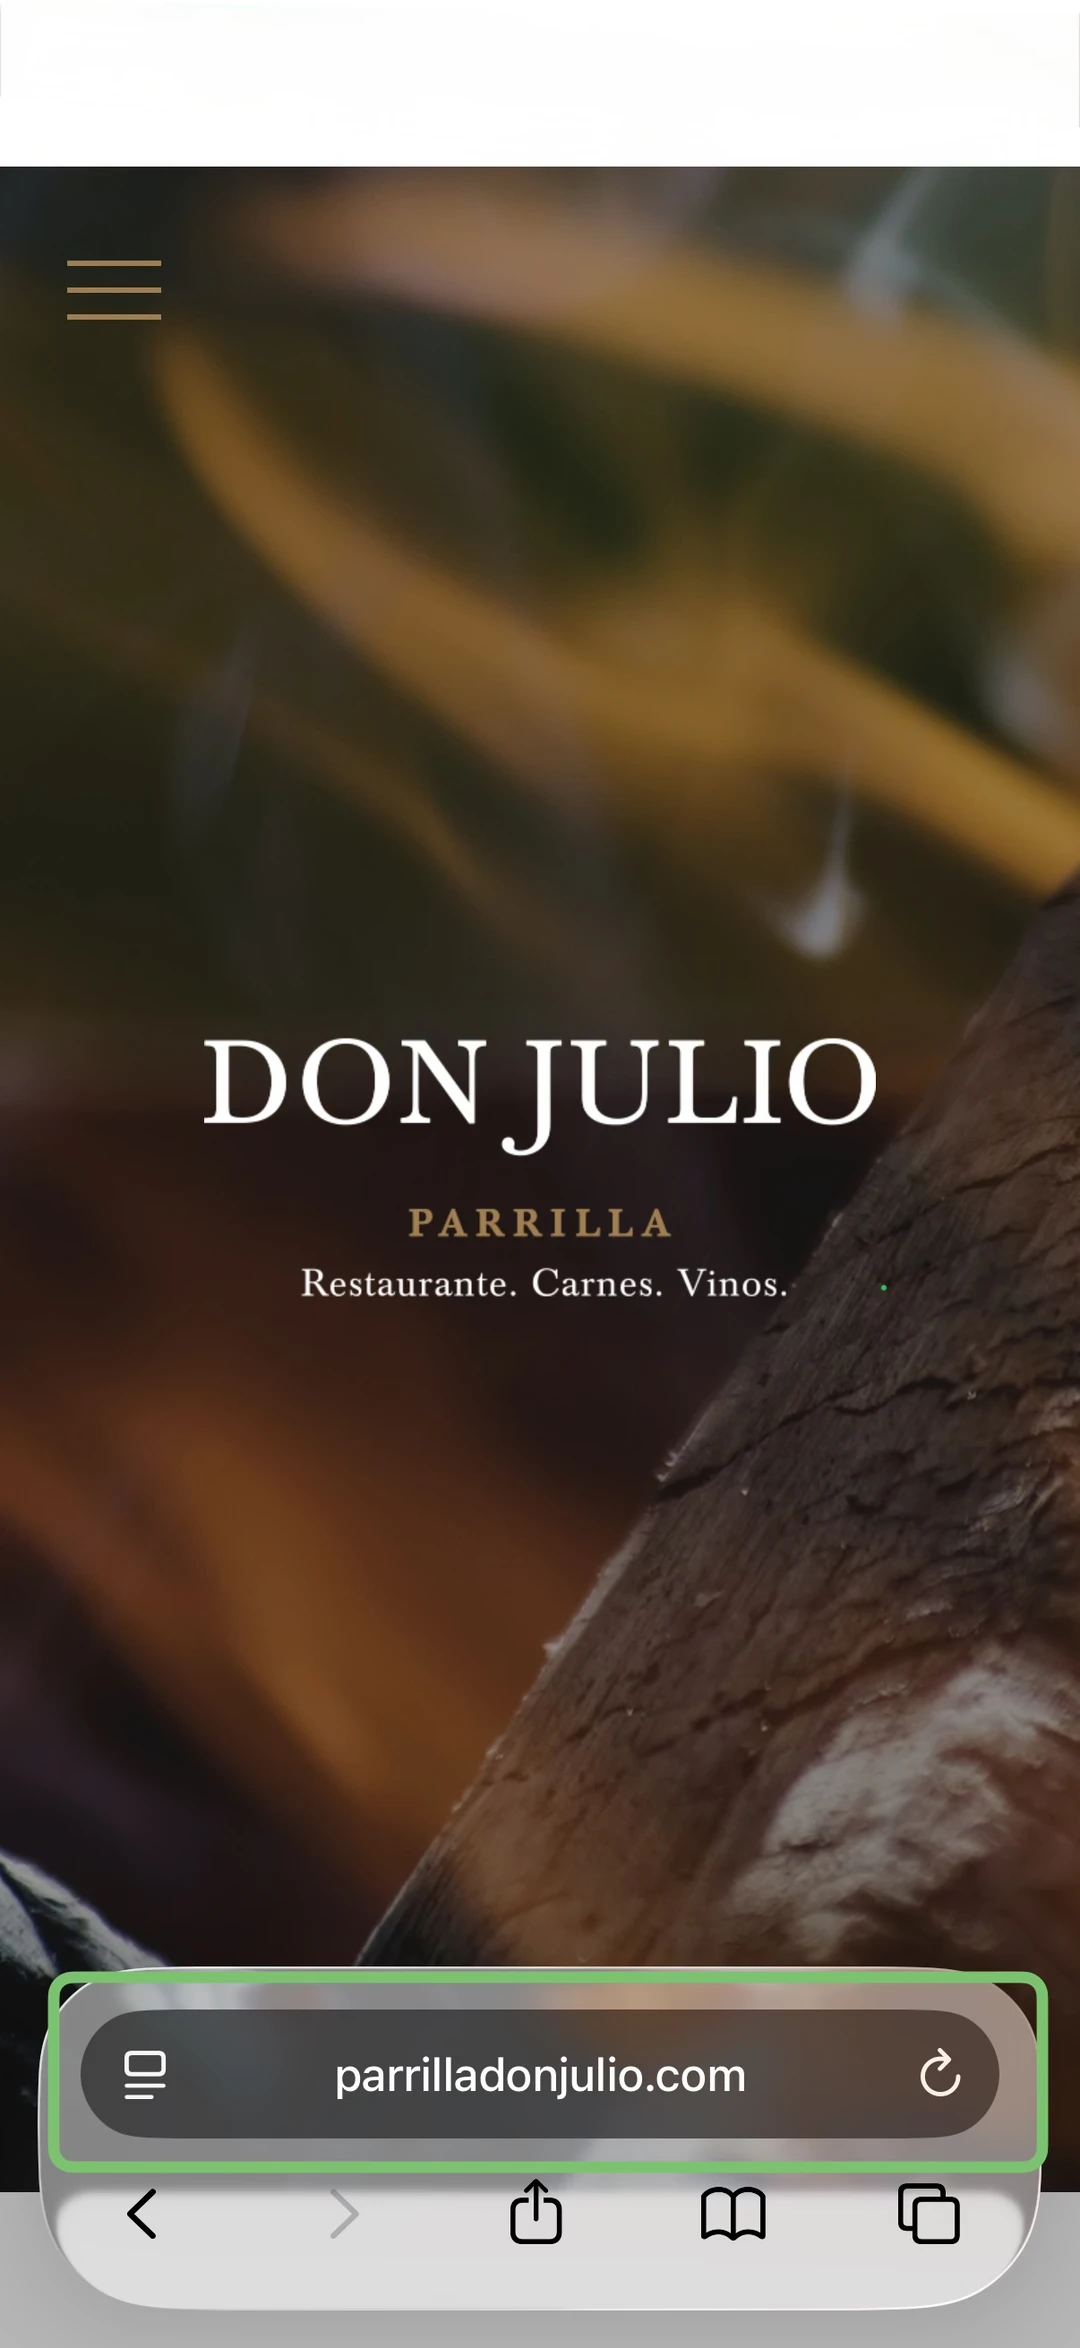
直到这个时候我还没意识到是GPT的问题,还以为餐厅网站有盗刷风险。但又觉得这么出名的餐厅,不应该呀。于是google了一下,发现虽然登入的网站样子一模一样,但网址两模两样(P7-8)!!!原来问题就出在最开始ChatGPT给我的预约链接!!!ChatGPT 给我的并不是 Don Julio 的真正官方预约网站,而是一个钓鱼网站。
这次最大的教训是:AI (even GPT,Claude)搜索出来的链接,和搜索引擎里的链接一样,都不能天然当成可信来源!!!
这次运气算好。损失是旅行途中停掉一张信用卡,以及后续换卡的麻烦。如果警惕性低一点,当时顺手把短信验证码也填进去,代价可能就不是这些。
#AI
#GPT
#信用卡
#盗刷