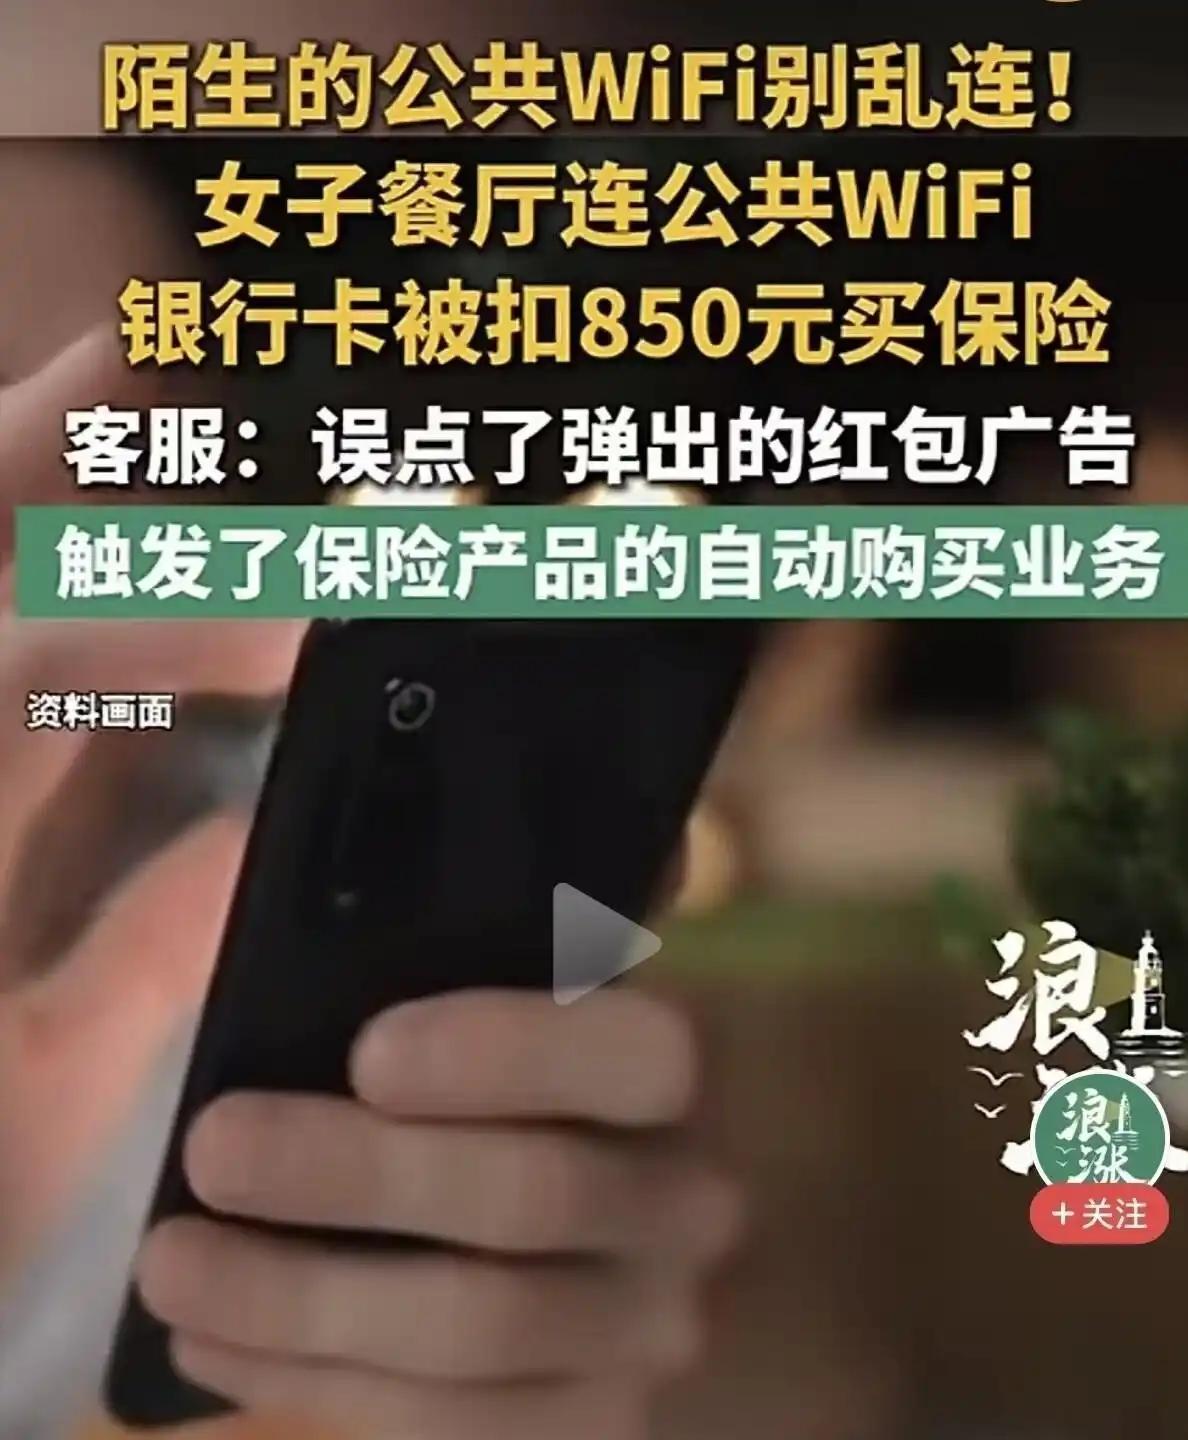
近日央视财经报道,湖北荆州的谭女士在外面吃饭时,顺手连上了早餐店的免费公共WiFi。哪知道刚连上网,手机就蹦出一个喜气洋洋的现金红包弹窗。她以为是店家给的福利,便点开了。没想到,手机紧跟着连跳三条银行扣款提醒,扣钱的还是一家完全不认识的公司。报警之后,警方查出的真相,真叫人后背直冒凉气。
谭女士网连上之后,手机屏幕上蹦出一个现金红包的弹窗,谭女士没多想,顺手就点开了。没想到,手机接连跳出来三条银行扣款提醒,一共被划走了850多块钱。扣钱的是一家她完全不认识的公司。谭女士赶紧打了110报警。
公安县公安局章田寺派出所的民警接到报警后,马上查了她的手机操作记录和资金流水。账单上显示,扣款方是一家位于上海的保险公司。民警直接拨打了这家公司的客服电话,对方确认:谭女士点开的那个“签到红包”,实际上是这家保险公司产品的自动购买入口,她点下去的那一下,等于跟保险公司签了一份免密代扣协议。
这里有一个特别值得注意的细节:谭女士在三次扣款之前,没有收到任何一条短信验证码。也就是说,没有密码确认,没有短信提醒,没有二次授权弹窗,钱就这么从卡里划走了。
好在民警协调之后,保险公司把850多块钱全额退回了谭女士的账户。但这件事真正让人后怕的地方,不是这850块钱,而是整个操作流程的设计。
一个红包弹窗,长得跟店家发的福利一模一样,上面大概率没有任何明确提示说“这是保险购买页面”。手指落下去的那一刻,用户以为自己领了个红包,系统那边已经完成了投保加免密代扣的签约。买的是什么产品、每个月扣多少钱、怎么取消,这些关键信息要么藏在页面最下面的小字里,要么根本就不显示。
免密代扣这个东西,本来是给正规的自动续费场景用的,比如你订阅了某个视频会员,每个月自动扣费,用户是知情的。但在这里,它被塞进了一个红包弹窗里,变成了“手快就吃亏”的陷阱。
而且谭女士这个事,绝对不是个例。同一批报道里还提到了另一个真实案例。西藏林芝的索朗先生在一个充电站给汽车充电,扫了充电桩上的二维码,跳出来的不是充电小程序,而是一个要求输入银行卡和手机号信息的页面。索朗以为这是充电必须填的资料,没多想就填了。结果没过多久,他就收到了某保险公司的扣款通知。
你看,公共WiFi的弹窗、充电桩的扫码页面、快递柜的取件界面、共享充电宝的租借流程,甚至停车缴费的二维码,这些场景都有一个共同点:用户在使用这些东西的时候,注意力是放在“完成当前操作”上的,警惕性天然就低。骗子就是吃准了这一点,把保险购买的入口伪装成流程页面的一部分,让你在不知不觉中就签了协议、交了钱。
民警在调查这个案子之后,专门提醒了公共场所WiFi的两类风险。第一类是谭女士遇到的这种,连接的时候弹出红包或者福利广告,页面里藏着预先勾选好的付费项目,你一点就中招。第二类更隐蔽,不法分子自己搭一个假的WiFi热点,名字跟店里的真WiFi很像甚至一模一样,你连上去之后,所有上网数据都可能被截取,账号密码也有泄露的风险。
针对这两类风险,有几条很实用的建议。进入餐厅、商场、酒店这些公共场所的时候,先把手机里的“自动连接WiFi”功能关掉。很多手机默认开着这个功能,路过一个信号强的陌生热点就会自动连上去,你甚至都不知道自己连了什么。关掉之后,需要联网的时候再手动选,选之前跟店员确认一下WiFi名称是不是店里的官方网络。
在公共WiFi环境下,不要登录网银,不要转账,不要做任何跟支付有关的操作。这不是小题大做,公共网络的安全性本身就不可控,你在上面输入的任何密码和信息,都有可能被截取。
另外,建议你花两分钟时间,检查一下自己手机里的免密支付设置。打开支付宝,点“我的”,进“设置”,找到“支付设置”,里面有一个“免密支付/自动续费”的入口,点进去看看自己到底授权了哪些商家和服务。微信也类似,点“我”,进“服务”,再进“钱包”,最下面有个“支付设置”,里面能找到“免密支付”的管理页面。把这些授权都过一遍,不认识的、不用的、不记得什么时候开通的,全部关掉。这个操作不复杂,但能帮你堵住一个很大的漏洞。
万一真的遇到了谭女士这种情况,钱已经被划走了,第一时间打110报警。同时保留好扣款短信、银行流水截图这些证据,通过12345热线或者12315平台进行投诉举报。民警处理这类事情是有经验的,像谭女士的案子,从报警到退款,处理得很快。