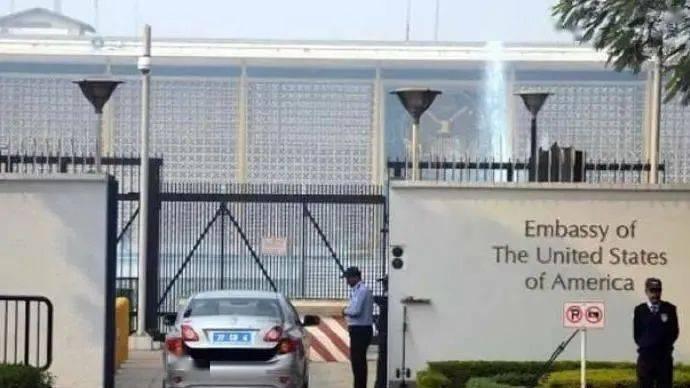
外包争议!中国驻印度大使馆,竟然将签证材料收集的事务,委托给了一家名为 VFS 的第三方企业,引发众多网友议论纷纷。有人质疑这么敏感的事儿,到底该不该交给 "外人" 来做?看起来只是递材料,可背后谁来守住安全的门槛?
不少人第一反应是愣住了 —— 签证这么敏感的事,怎么能交给 "外人" 来碰?
护照信息、身份材料、指纹照片,全是能精准定位到一个人的核心数据,这些东西从第三方公司的系统里过一道,到底安不安全?
先把事情说清楚。这事儿其实不是最近才有的。
中国驻印度大使馆官网 2008 年就发过公告,明确说把签证申请过程中的部分事务性工作外包给 "中国签证申请服务中心",而这个中心的实际运营方就是 VFS Global Services Pvt Ltd。
算下来到现在已经 18 年了。
VFS 这家公司来头也不小,在印度注册,由黑石集团控股,全球范围内给 70 多个国家政府在 167 个国家运营签证申请中心,几乎所有欧盟成员国的签证业务都有它的份。
说白了,这是一家全球性的签证外包巨头,不是什么刚冒出来的小作坊。
那它具体干什么?按照官方的说法,VFS 只负责收材料、录信息、采指纹、收费发证这些事务性的活儿,签证批不批、批多久,完全是中国使领馆说了算,它插不上手。
这个边界划得倒是清楚。
2024 年 8 月,中国驻印度大使徐飞洪还专门去新德里的签证中心考察了一圈,看了接待大厅、接案窗口、收费发证窗口,VFS 南亚地区的首席运营官全程陪同,场面看起来挺融洽。
但问题恰恰出在这个 "只负责收材料" 上。
收材料不是空手递个信封那么简单。申请人要把护照原件、身份证复印件、在职证明、行程单、银行流水,还有指纹和面部照片这些生物识别数据全部交上去。
这些信息在 VFS 的系统里录入、传输、暂存,每一个环节都意味着数据在第三方公司的服务器和人员手里停留过。
而 VFS 在数据安全方面的记录,实在算不上让人放心。
欧盟从 2020 年到 2025 年出了 150 多份内部检查报告,查的就是 VFS 在印度的运营情况。
报告里写得很具体:申请人的生物识别数据被存在没有加密的光盘上运输和处理,数据通过没有安全防护的开放邮件传输,按规定应该在传输给使馆后 7 天内删除的数据,在 VFS 新德里的系统里超过 1 个月还能调出来。
还有机器人批量刷预约号、申请材料里夹着伪造的在职证明、工作人员被销售指标逼着向申请人强行推销所谓 "可选" 的付费服务。
这些不是网友猜的,是欧盟官方检查人员一份一份写进报告里的。
更早的 2007 年,VFS 和英国使馆合作的签证申请就出过 5 万份申请人数据泄露的事。德国绿党议员当时就公开表态,说把签证这种容易滋生行贿的领域外包出去,等于国家主动放弃了管控权。
有人会说,全世界各国驻印度使馆基本都这么干,VFS 是行业标配,没必要大惊小怪。
这话有一定道理,但 "大家都这么干" 不等于 "这么干就没问题"。
欧盟那 150 多份报告查的就是同一个 VFS、同一个新德里运营中心,它给欧盟国家服务时能出这些问题,给中国服务时凭什么就一定不会出?这不是双重标准,是同一个运营主体的历史记录摆在那里,绕不过去。
真正该追问的是几个具体问题。
中国驻印度使馆跟 VFS 之间有没有数据安全的专项协议,协议里对数据加密、传输通道、保存期限、删除机制有没有明确的硬性要求,出了问题谁来担责?
使馆方面对 VFS 的日常运营有没有常态化的审计和抽查机制,还是签了合同就不再过问,只在大使考察的时候去看一眼?
申请人的敏感信息在 VFS 系统里停留多久、谁有权限查看、有没有操作日志,这些信息有没有向公众公开过?这些问题不回答,光说 "审批权在我们手里",说服力是不够的。
签证外包本身没有那么可怕,使馆人手有限,把录入、收材料这种重复性劳动分出去,提高效率也可以理解。
但效率的前提是安全,尤其是涉及生物识别数据这种一旦泄露就无法挽回的信息。密码泄露了可以改,指纹和面部特征泄露了,一辈子都改不了。
VFS 拿着 ISO 27001 信息安全认证,但欧盟的检查报告说明,认证是一回事,实际执行是另一回事,纸面合规和真实安全之间隔着不小的距离。
中国公民在海外办签证时也经常被要求录指纹、交材料,大家对个人信息被妥善保管是有合理期待的。反过来,外国人申请中国签证时提交的信息,同样应该得到同等程度的保护。
这不是针对印度,也不是针对 VFS 一家公司,而是任何涉及敏感个人数据的外包都该回答的问题。
把规则定细、把监督做实、把信息公开,比反复强调 "我们只外包了事务性工作" 更能让人安心。
毕竟,材料收集这道门槛守不住,后面审批再严,该漏的信息也已经漏出去了。