上海AI Lab:自动化漏洞修复EviRepair
针对仓库级自动化漏洞修复(AVR),提出EviRepair 证据驱动多智能体框架,解决现有 LLM 智能体漏洞修复时证据不可靠、错误认知向下传递的问题。
1. 研究背景与问题
自动化漏洞修复旨在自动生成漏洞补丁。现有两类方案存在缺陷:
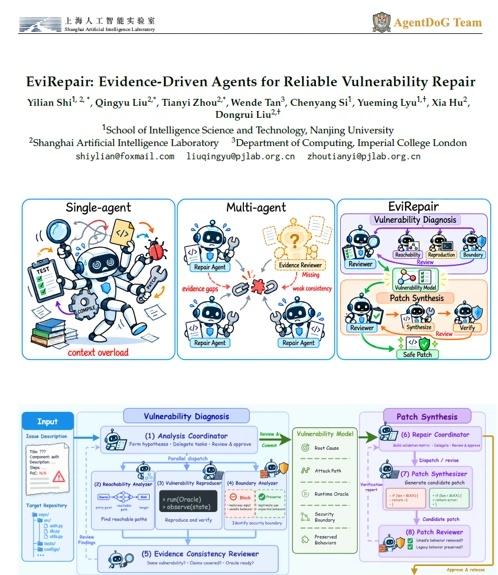
单智能体:漏洞分析、补丁生成、验证由同一智能体完成,缺少证据审核,错误理解会持续传播,还存在上下文过载。
传统多智能体:仅拆分任务,不校验证据一致性,不同智能体输出的矛盾、残缺结论直接用于生成补丁。
现有工作普遍缺少全流程的证据一致性校验,补丁可靠性难以保障。
2. EviRepair 框架
整体分为漏洞诊断、补丁合成两大阶段,由经过审核的漏洞模型衔接,各智能体独立工作,仅通过结构化信息交互。
(1)漏洞诊断
接收漏洞报告与代码仓库,产出经过校验的漏洞模型。
分析协调器生成安全假设,并行调度三类专用智能体:可达性分析器查找攻击路径;漏洞复现器构建复现用例与运行时预言机;边界分析器区分需拦截非法输入与要保留的合法行为。
证据一致性审核智能体校验证据一致性,证据缺失 / 冲突时反馈,迭代补充证据直到校验通过。
构建漏洞模型,包含根因、攻击路径、运行时预言机、安全边界、保留行为,作为补丁生成的标准规范。
(2)补丁合成
以漏洞模型为固定依据生成并验证补丁,不修改上游诊断,失败仅迭代补丁。
修复协调器将漏洞模型转换为验证矩阵,定义非法输入、合法输入的预期结果。
补丁合成器针对漏洞根因生成补丁,执行验证矩阵获取运行证据。
补丁审核智能体独立审查补丁,确认阻断风险同时保留原有功能,避免仅屏蔽 POC 而未修复根因;不通过则迭代修改,最终输出安全补丁。
3. 实验与关键结果
整体效果:EviRepair 优于所有基线,PatchEval 提升 16.37%,Sec‑Bench 提升 40.33%。CVE 任务提升显著;自带崩溃定位的 OSS‑Fuzz 任务各系统表现均较好。
漏洞类型:在修复点和触发点不一致、需要区分安全边界的漏洞(授权缺陷、释放后使用等)增益最大;模式固定的注入漏洞、沙箱限制的 SSRF 漏洞增益较小。
4. 核心贡献
提出证据驱动多智能体修复框架,将证据审核融入诊断与补丁生成。设计经过校验的漏洞模型,配套证据审核、补丁审核双重校验机制。
大模型 机器学习 科研学习 深度学习 人工智能发展 提供思路和创新点 人工智能未来