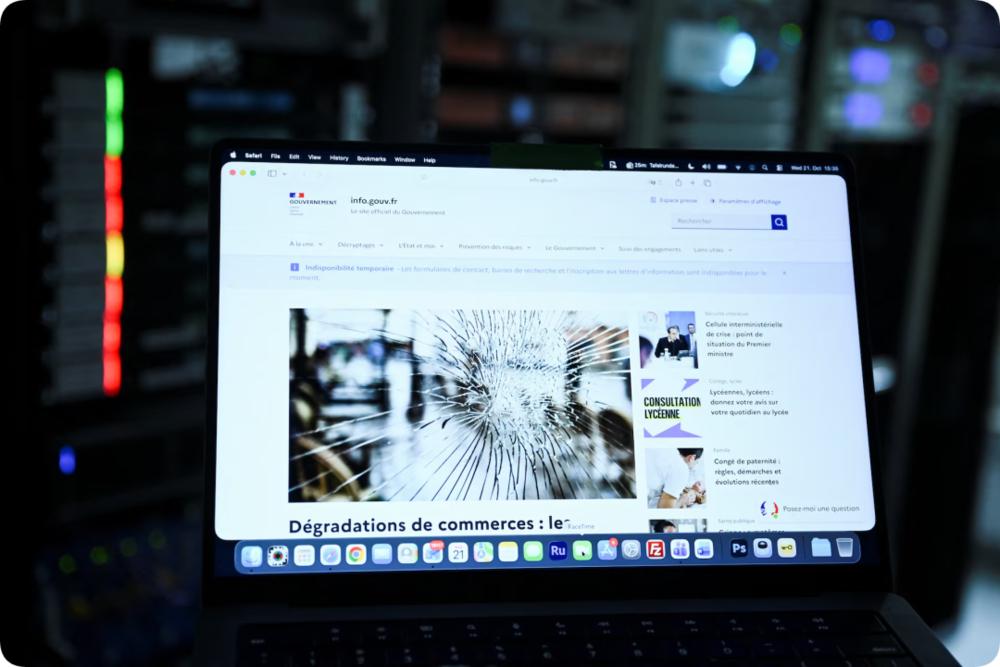
AI挖出潜伏十多年高危漏洞,多国政府网站紧急下线,互联网迎来一场攻防大考
当地时间10月21日,路透社一则消息牵动全球网络安全界的神经:伴随PHP编程语言高危漏洞曝光,欧洲多国政府网站紧急临时下线避险,全球大量网站运维人员连夜排查、升级系统。一场由AI发现漏洞、同时又被AI加速黑客攻击的网络攻防竞赛,正式拉开帷幕。
很多普通网友第一次听说PHP,但它早已藏在我们每天浏览的网页背后。PHP诞生于上世纪90年代初,全称最初是“个人主页”,是一款老牌开源网页脚本语言。经过数十年普及,它支撑着全球数量庞大的网站,大家熟悉的WordPress、Drupal等建站系统,底层全部依托PHP运行。粗略统计,互联网上可识别后端语言的网站里,超七成依赖PHP,小到个人博客、商家门店网页,大到政务门户、信息平台,都有它的身影。正因为覆盖面极广,一旦出现高危漏洞,连锁风险会瞬间传遍全网。
这次被曝光的漏洞,不是新近写出来的缺陷,而是已经在代码深处潜伏十余年的隐患。今年8月,两家安全机构几乎独立发现了这个重大问题:安全企业Calif借助大模型GPT-5.6 Sol,率先完成漏洞挖掘;谷歌旗下Wiz公司,则依靠自研漏洞扫描工具Wiz Atlas,搭配Gemini、GPT系列AI模型,同样定位到了漏洞位置。两个团队随后同步向PHP开发团队提交报告,原本计划在保密状态下打磨补丁、择机发布。不料漏洞细节提前外泄,事态被迫加速,开发团队只能在21日紧急放出修复版本,同时向所有使用者发出警告:立刻更新程序,消除隐患。
这个漏洞的危险程度很高,属于远程代码执行漏洞。简单来说,黑客不需要账号密码,只需要构造特殊请求,就有可能直接控制后台服务器,窃取网站内存储的资料、篡改页面信息,甚至把服务器当成跳板,攻击其他目标。安全企业评估,漏洞风险评分高达9.2分,接近满分,属于最高等级的安全威胁。
最让人警惕的地方,在于AI同时站在了攻防两端。过去,黑客想要吃透一个底层漏洞、写出攻击程序,需要大量逆向分析、调试代码,门槛高、耗时长。而现在,补丁文件一经公开,AI工具可以快速逆向拆解补丁,精准定位漏洞位置,自动生成攻击脚本。安全专家TLP:Black联合创始人科斯廷·拉尤直言,AI正在驱动一场残酷的“漏洞利用竞赛”:补丁公布的那一刻,防御方和黑客就开始赛跑。防御方忙着给成千上万台服务器打补丁,黑客借助AI批量扫描全网,优先拿下还没有升级的网站。专家预判,接下来很可能迎来一波大范围的入侵攻击浪潮,大量老旧服务器将成为重点目标。
也正是预判到这种迫在眉睫的风险,欧洲多个国家的政务机构选择了最稳妥的被动防御手段:直接关停网站。与其冒着被入侵、政务信息泄露的风险硬扛,不如临时下线,等完成系统升级、加固防护之后,再重新对外开放。这种做法看起来简单粗暴,却是政务网站保护公众信息安全的常规应急方案。不少网友发现部分政府页面打不开,并不是系统崩溃,而是运维人员主动采取的避险操作。
这件事,给所有人上了一堂直观的网络安全课。不少人会疑惑,一个用了几十年、被无数网站信赖的编程语言,为什么会藏着十多年没被发现的漏洞?一方面,底层代码体量庞大,人工逐行审查很难覆盖所有边角场景;另一方面,长久以来这套代码稳定运行,很多机构习惯直接沿用旧版本,常年不更新,隐患就一直埋藏下来。过去依靠人工审计很难发现的深层缺陷,AI凭借超强的代码阅读、比对能力,成为新一代漏洞猎手,极大提升了安全排查效率。
但硬币总有两面。AI既是网络安全的“侦察兵”,也会变成黑客手里的“攻城锤”。在此之前,漏洞挖掘、攻击开发,高度依赖资深安全工程师的经验;现在,普通攻击者借助AI,就能快速复刻攻击方式,网络攻击的门槛被大幅拉低。攻防格局正在发生根本性变化:过去是少数高手之间的对抗,未来会变成AI工具之间的比拼,防守压力成倍增加。
对于普通网民来说,不必过度恐慌。政务网站、大型平台都有专门的安全团队跟进升级。我们自己日常使用的网站、小程序,平台方大多会自动完成底层更新。但也要建立安全意识:遇到打不开的政务网站,不必反复刷新尝试,耐心等待官方恢复;不要随意点开陌生链接,避免登录来路不明的页面,减少个人信息泄露的概率。
长远看,这次事件给互联网行业敲响警钟:不少中小网站、个人站点沿用老旧PHP版本,运维能力不足,难以及时打补丁,是天然短板。开源软件惠及全网,但一处底层漏洞就可能牵连大量用户。软件厂商、服务商与监管方,需搭建常态化预警和快速升级机制,避免风险来临才应急处置。
AI深刻改变网络安全格局,既能挖掘漏洞守护系统,也会降低攻击门槛,攻防竞速永不停歇。技术本身无善恶,重在合理运用。唯有不断完善安全规范、及时排险、强化防护,才能在AI时代筑牢网络安全防线,保护线上数据安全。