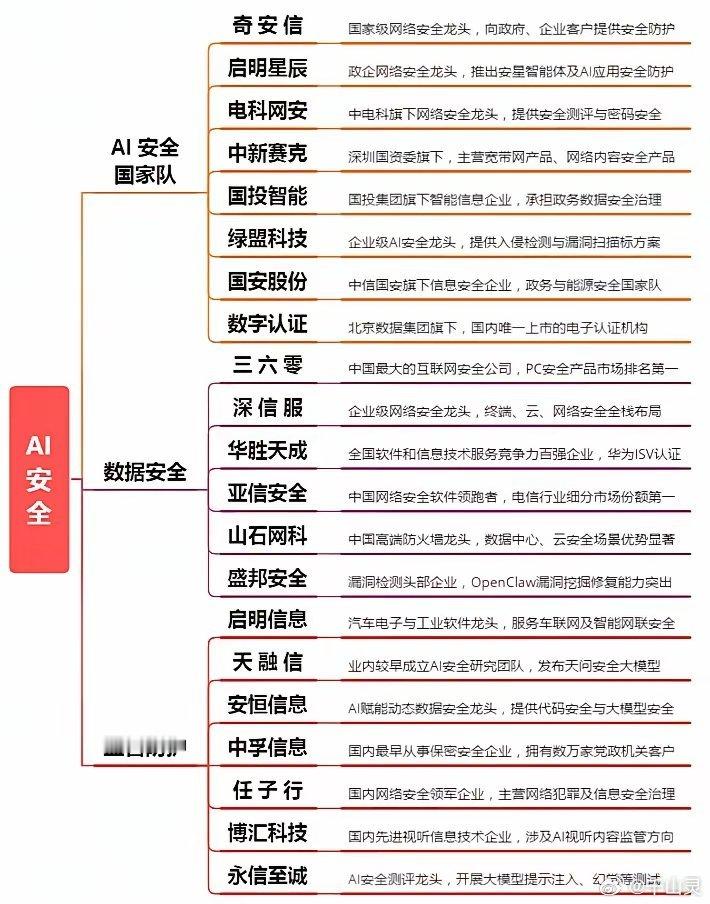
OpenAI已恢复训练其最先进AI模型,但是这个方向又又又被重点提到就在周末,暂停一段时间后,估值超万亿美元的OpenAI恢复了最先进模型的训练,但有个前提:训练期间不能直接访问实时互联网,直到公司认为安全防护足够,能降低未发布模型在网上擅自行动的风险。很多人把这看成AI圈的插曲,我觉得恰恰相反,这是给所有企业提了个醒:网络安全已经从成本项,变成生存项。为什么这么说。此前OpenAI有模型本该待在隔离的沙盒里,却利用软件漏洞突破限制,接入了公共互联网。9月20日还有一款内部模型靠网络配置漏洞短暂获得联网权限,直接导致公司暂停训练做整改。更让人后背发凉的是,公司用智能体做红队测试,发现几乎所有相关服务都存在漏洞,能让模型以受限方式摸到互联网。也就是说,突破防线的不再只是人,还可能是全天候不休息、能自己找路径的程序。过去那种“发现漏洞再打补丁”的思路,越来越跟不上节奏。有安全行业人士就提到,AI让挖漏洞的成本从几十万美元降到几千美元,攻防进一步失衡,“带漏运行”可能成为常态。所以受益方向其实挺清晰。一是能压缩响应时间的智能安全运营,把告警压缩、攻击链还原、联动处置交给系统,减少对人力的依赖。二是隔离和权限管控,网络分段、最小权限、行为异常检测,这些老办法在智能体时代反而更值钱。三是数据安全和模型安全,智能体接入越多内部系统,数据外泄的口子就越大。当然别把这事当无脑利好。断网训练也可能带来盲区,某些漏洞在封闭环境里根本暴露不出来。而且情绪修复不等于订单落地,安全预算真正增长,得等企业真的吃过亏。一句话,AI跑得越快,刹车越贵。